Active Directory : déploiement et administration d'un domaine Windows Server 2025
1. Contexte et objectifs
Dans le cadre de ma formation en cybersécurité, j'ai réalisé un laboratoire virtualisé afin de mettre en pratique les principales fonctionnalités d'administration d'un environnement Windows d'entreprise.
L'objectif était de déployer un contrôleur de domaine sous Windows Server 2025, de créer un domaine Active Directory nommé icarus.local et d'intégrer deux postes Windows 11 à cette infrastructure.
J'ai ensuite exploré la gestion centralisée des identités, l'organisation des utilisateurs et des groupes, l'administration avec PowerShell, la gestion des permissions ainsi que la configuration des principaux services réseau.
Ce laboratoire avait pour objectifs de :
- Déployer une infrastructure Windows virtualisée.
- Installer et configurer Active Directory Domain Services (AD DS).
- Intégrer des postes Windows 11 au domaine
icarus.local. - Organiser les utilisateurs, les groupes et les ordinateurs avec des unités d'organisation.
- Automatiser certaines opérations d'administration avec PowerShell.
- Appliquer la méthode AGDLP pour structurer les permissions.
- Configurer les services DNS et DHCP.
- Mettre en œuvre des stratégies de groupe (GPO).
- Explorer la délégation de contrôle, les profils itinérants et les consoles MMC.
2. Architecture du laboratoire
L'infrastructure repose sur trois machines virtuelles exécutées dans VirtualBox : un serveur Windows Server 2025 et deux postes clients Windows 11.
Le serveur héberge le domaine Active Directory icarus.local. Les trois machines ont été configurées pour communiquer sur le même réseau IPv4, 192.168.10.0/24.
Le serveur SRV-DC-01 constitue le point central de l'infrastructure. Il héberge les services d'annuaire et sert de référence pour l'administration du domaine.
Les deux postes clients permettent de tester l'intégration à icarus.local, l'authentification dans le domaine et l'application des configurations administratives.
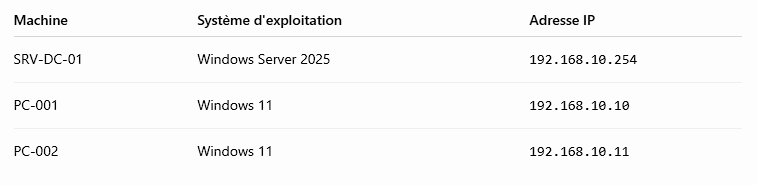
Architecture du laboratoire Active Directory : un contrôleur de domaine et deux postes Windows 11 sur le réseau 192.168.10.0/24.
Cette architecture reproduit, à petite échelle, plusieurs composants d'une infrastructure Windows d'entreprise. La virtualisation permet de configurer et de tester ces mécanismes dans un environnement isolé, sans nécessiter de matériel serveur dédié.
3. Déploiement d'Active Directory
3.1. Mise en place du contrôleur de domaine
J'ai installé et configuré le rôle Active Directory Domain Services (AD DS) sur Windows Server 2025 afin de centraliser la gestion des identités et des ressources du laboratoire.
J'ai créé le domaine icarus.local, qui constitue l'espace logique dans lequel sont organisés les utilisateurs, les groupes et les ordinateurs.
Le serveur SRV-DC-01, configuré avec l'adresse 192.168.10.254, assure le rôle de contrôleur de domaine.
Active Directory permet notamment de :
- Centraliser la gestion des comptes utilisateurs et ordinateurs.
- Organiser les objets de l'annuaire.
- Gérer l'authentification des utilisateurs.
- Structurer les groupes et les droits d'accès.
- Appliquer des stratégies de groupe aux utilisateurs et aux machines.
La mise en place du domaine constitue la base de l'ensemble des opérations d'administration réalisées par la suite.
3.2. Intégration des postes clients au domaine
Une fois le domaine icarus.local opérationnel, j'ai joint les deux postes Windows 11, PC-001 et PC-002, au domaine.
Cette opération permet aux machines de participer à l'environnement Active Directory et de bénéficier de l'authentification centralisée ainsi que des configurations administratives définies dans le domaine.
L'intégration des postes constitue une étape essentielle pour tester les mécanismes de gestion centralisée des comptes, des groupes, des permissions et des stratégies de groupe.
4. Organisation des utilisateurs et des ressources
4.1. Unités d'organisation
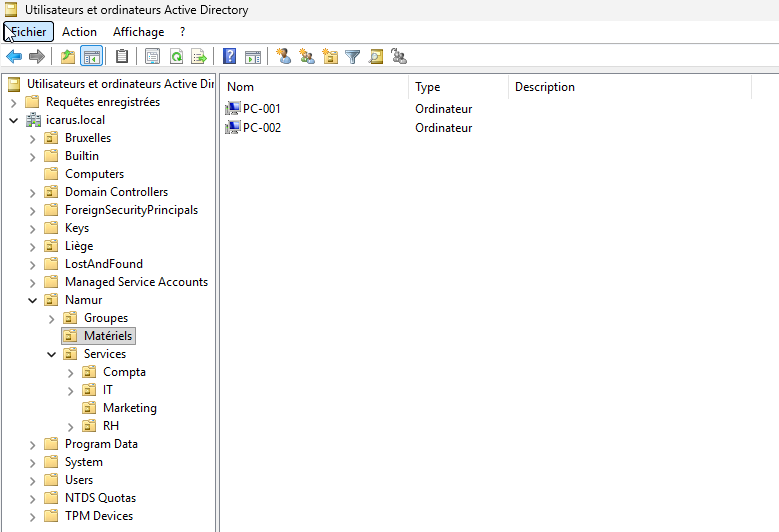
J'ai créé des unités d'organisation (Organizational Units, ou OU) afin de structurer les objets du domaine icarus.local.
Les OU permettent de regrouper logiquement les utilisateurs, les groupes et les ordinateurs selon les besoins d'administration.
Cette organisation facilite la maintenance de l'annuaire et permet notamment de cibler des stratégies de groupe sur certaines catégories d'objets.
Une structure cohérente contribue à rendre l'environnement plus lisible et à faciliter son évolution.
4.2. Création des utilisateurs et des groupes
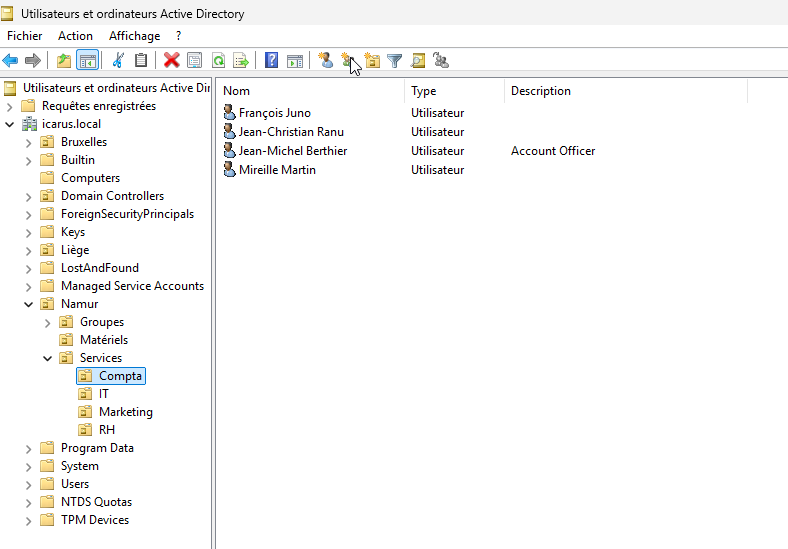
J'ai créé des comptes utilisateurs et des groupes de sécurité dans Active Directory.
Les comptes représentent les identités individuelles, tandis que les groupes permettent de rassembler les utilisateurs selon leur fonction ou leurs besoins d'accès.
Cette distinction est importante pour une administration efficace : plutôt que d'attribuer individuellement des permissions à chaque compte, il est possible de s'appuyer sur des groupes pour structurer les accès aux ressources.
4.3. Profils itinérants
J'ai également travaillé avec les profils itinérants (Roaming Profiles).
Cette fonctionnalité permet de stocker le profil d'un utilisateur sur un emplacement réseau afin qu'il puisse être récupéré sur les postes configurés pour utiliser ce profil.
Elle permet d'étudier la gestion des paramètres et des données associés à un utilisateur dans un environnement de domaine.
Sa configuration implique notamment de prendre en compte les chemins de profil, les autorisations d'accès et la disponibilité du stockage réseau.
4.4. Délégation de contrôle et consoles MMC
J'ai exploré la délégation de contrôle dans Active Directory afin de comprendre comment confier certaines tâches administratives à des utilisateurs ou à des groupes sans leur accorder systématiquement des privilèges d'administration complets sur le domaine.
J'ai également utilisé les consoles MMC (Microsoft Management Console) pour accéder aux outils d'administration et gérer les différents composants de l'infrastructure.
Ces fonctionnalités illustrent l'importance d'une administration structurée, dans laquelle les responsabilités et les outils sont adaptés aux besoins.
5. Automatisation de l'administration avec PowerShell
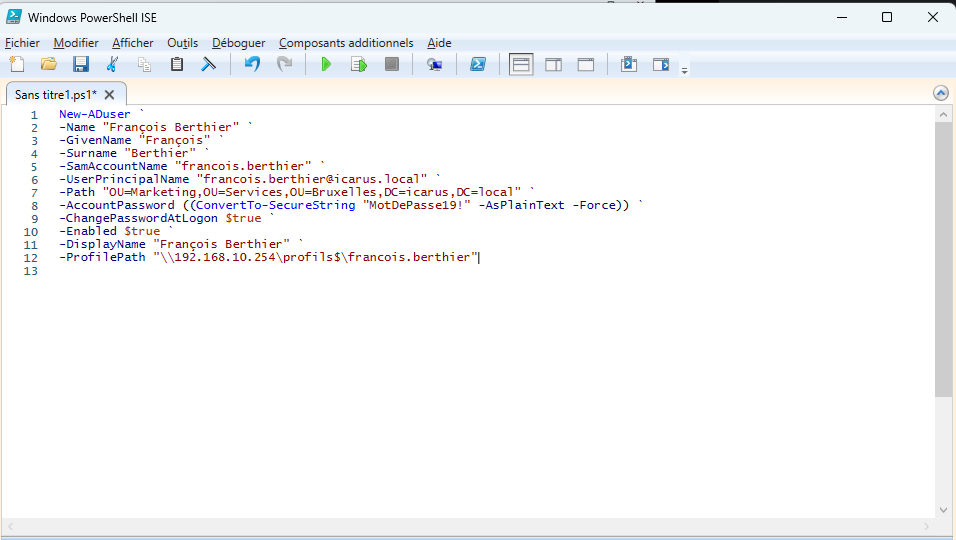
Afin de compléter l'administration graphique, j'ai utilisé PowerShell pour réaliser différentes opérations sur les objets Active Directory.
Les manipulations effectuées comprenaient notamment :
- La création de comptes utilisateurs.
- La création de groupes.
- Le déplacement d'objets dans l'organisation de l'annuaire.
PowerShell permet d'automatiser des opérations répétitives et de rendre l'administration plus reproductible.
Dans un environnement comprenant de nombreux comptes, cette approche permet de réduire les manipulations manuelles et de faciliter l'exécution de tâches à partir de scripts.
Cette partie du laboratoire m'a permis de compléter l'utilisation des outils graphiques par une approche orientée ligne de commande et automatisation.
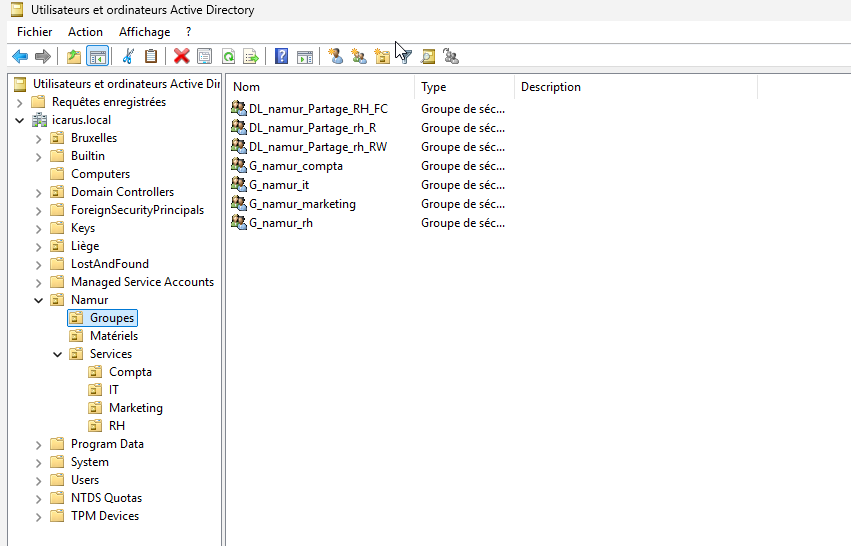
6. Gestion des permissions avec la méthode AGDLP
La gestion des accès constitue un aspect essentiel de l'administration d'un domaine Windows. J'ai donc mis en pratique la méthode AGDLP pour structurer les permissions.
AGDLP signifie :
- A — Accounts : les comptes utilisateurs.
- G — Global Groups : les groupes globaux qui rassemblent les utilisateurs selon leur fonction ou leur appartenance.
- DL — Domain Local Groups : les groupes locaux de domaine auxquels sont attribuées les permissions sur les ressources.
- P — Permissions : les autorisations appliquées aux ressources concernées.
Le principe consiste à organiser les accès selon la chaîne suivante :
Comptes utilisateurs → Groupes globaux → Groupes locaux de domaine → Permissions
Les utilisateurs sont ajoutés aux groupes globaux correspondant à leur fonction. Ces groupes sont ensuite intégrés aux groupes locaux de domaine auxquels sont attribués les droits sur les ressources.
Cette méthode permet de séparer la gestion des identités de celle des permissions.
Lorsqu'un utilisateur change de fonction ou de responsabilité, il est ainsi possible d'adapter son appartenance aux groupes plutôt que de modifier individuellement l'ensemble de ses autorisations.
L'utilisation d'AGDLP contribue à rendre la gestion des droits plus lisible, plus cohérente et plus facile à maintenir.
7. Mise en place du service DHCP
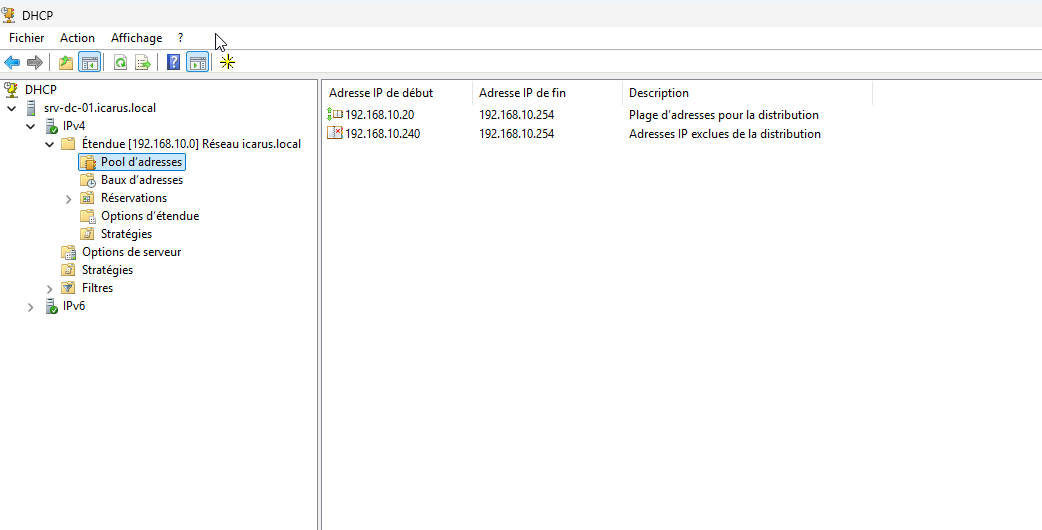
J'ai installé le rôle DHCP (Dynamic Host Configuration Protocol) sur le serveur et créé une étendue d'adresses IP.
Le DHCP permet d'attribuer automatiquement aux clients les paramètres réseau nécessaires à leur fonctionnement, sans devoir configurer manuellement chaque poste.
Une étendue définit une plage d'adresses que le serveur peut distribuer. Selon la configuration, le DHCP peut également fournir des paramètres tels que la passerelle par défaut et les serveurs DNS.
Dans le laboratoire, cette fonctionnalité permet d'étudier l'administration de l'adressage IP dans le réseau 192.168.10.0/24.
La configuration du DHCP doit rester cohérente avec le plan d'adressage et les paramètres nécessaires au fonctionnement du domaine icarus.local.
8. Stratégies de groupe (GPO)
Les stratégies de groupe (Group Policy Objects, ou GPO) permettent de centraliser la configuration des postes et des utilisateurs d'un domaine Windows.
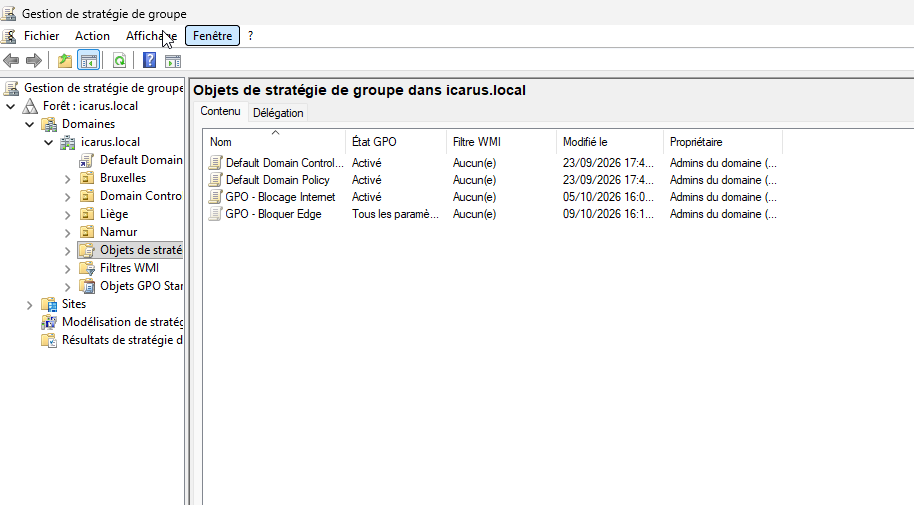
Dans le domaine icarus.local, j'ai créé des GPO destinées aux ordinateurs et travaillé sur la configuration d'un script exécuté au démarrage.
Les stratégies de groupe permettent de standardiser certaines configurations et de limiter le besoin d'intervenir manuellement sur chaque poste client.
8.1. Création et application des GPO
J'ai utilisé les outils de gestion des stratégies de groupe pour créer et configurer des GPO destinées aux ordinateurs.
Les paramètres définis dans une GPO peuvent être appliqués aux objets ciblés en fonction de son emplacement de liaison, de la structure des OU et des règles de filtrage applicables.
Cette approche permet de centraliser l'administration et de rendre les configurations plus cohérentes entre les postes du domaine.
8.2. Exécution d'un script au démarrage
J'ai également configuré une stratégie de groupe permettant de lancer un script au démarrage d'un ordinateur.
Ce mécanisme permet d'automatiser certaines opérations lors du démarrage du système. Son fonctionnement dépend notamment de la configuration de la stratégie, de l'emplacement du script et des autorisations nécessaires.
Cette manipulation m'a permis d'explorer l'utilisation des GPO comme outil d'automatisation et d'administration centralisée des postes Windows.
9. Configuration et administration du DNS
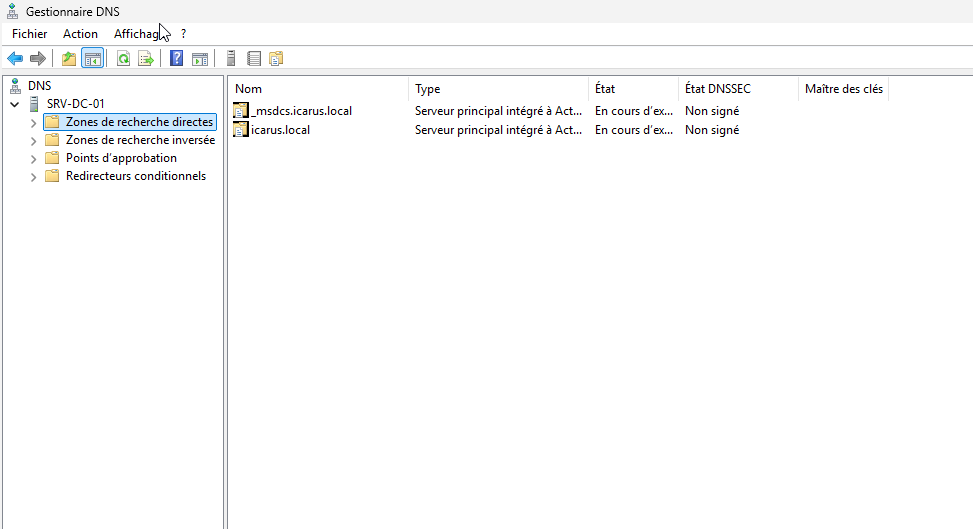
Le DNS (Domain Name System) joue un rôle fondamental dans le fonctionnement d'Active Directory.
Dans le domaine icarus.local, la résolution de noms permet aux machines de retrouver les ressources et les services nécessaires à la communication avec l'infrastructure. Les clients Active Directory s'appuient notamment sur le DNS pour localiser les contrôleurs de domaine et certains services associés.
J'ai étudié les types d'enregistrements DNS ainsi que les zones de recherche directe et inversée.
9.1. Recherche directe
La recherche directe permet de retrouver une adresse IP à partir d'un nom DNS.
Par exemple, elle permet de résoudre le nom d'une machine en son adresse IP correspondante.
Dans un domaine Active Directory, cette résolution contribue à la communication entre les postes clients et les services hébergés sur le serveur.
9.2. Recherche inversée
La recherche inversée permet de retrouver un nom associé à une adresse IP, généralement grâce à un enregistrement PTR.
Elle peut faciliter l'identification des machines et certains diagnostics réseau lorsque les enregistrements correspondants sont présents.
9.3. Types d'enregistrements DNS
J'ai étudié plusieurs types d'enregistrements :
- A : associe un nom d'hôte à une adresse IPv4.
- AAAA : associe un nom d'hôte à une adresse IPv6.
- CNAME : définit un alias vers un autre nom DNS.
- MX : indique les serveurs de messagerie associés à un domaine.
- PTR : permet la résolution inverse d'une adresse IP.
- SRV : permet de localiser certains services, notamment ceux utilisés par Active Directory.
La compréhension de ces enregistrements est importante pour diagnostiquer les problèmes de résolution de noms et comprendre les dépendances entre DNS et Active Directory.
10. Résultats et enseignements
Ce laboratoire m'a permis de construire et d'administrer un environnement Windows reposant sur un domaine Active Directory, deux postes clients et plusieurs services complémentaires.
J'ai mis en pratique la gestion centralisée des identités, l'organisation des objets de l'annuaire, l'administration avec PowerShell, la structuration des permissions selon AGDLP, la configuration du DHCP et du DNS ainsi que l'application de stratégies de groupe.
J'ai également exploré la délégation de contrôle, les profils itinérants et les consoles MMC.
Au-delà de chaque technologie prise séparément, ce projet m'a permis de mieux comprendre leurs interactions. Le DNS contribue au fonctionnement du domaine, les groupes permettent de structurer les accès et les GPO centralisent certaines configurations des postes clients.
La virtualisation m'a enfin permis de réaliser ces manipulations dans un environnement contrôlé, propice à l'expérimentation et à l'apprentissage de l'administration système.
11. Technologies et outils utilisés
- VirtualBox — virtualisation des machines.
- Windows Server 2025 — serveur et contrôleur de domaine.
- Windows 11 — postes clients.
- Active Directory Domain Services (AD DS) — gestion centralisée des identités.
- PowerShell — administration et automatisation.
- DNS — résolution de noms et découverte des services.
- DHCP — attribution dynamique des paramètres réseau.
- Group Policy (GPO) — configuration centralisée des postes.
- MMC — consoles d'administration.
- AGDLP — structuration des groupes et des permissions.
12. Compétences mises en pratique
Ce projet m'a permis de développer mes compétences en administration Windows, gestion des identités et des accès, automatisation et configuration des services réseau.
Les principaux domaines abordés sont :
- Administration de Windows Server.
- Déploiement et administration d'Active Directory.
- Gestion des utilisateurs, groupes et unités d'organisation.
- Administration d'un domaine Windows :
icarus.local. - Automatisation de tâches avec PowerShell.
- Gestion des permissions selon la méthode AGDLP.
- Configuration des services DNS et DHCP.
- Création et gestion de stratégies de groupe.
- Délégation de contrôle et utilisation des outils MMC.
Ce laboratoire constitue une base pratique pour approfondir des sujets liés à la cybersécurité, notamment la gestion des privilèges, la réduction des droits excessifs et l'analyse des événements de sécurité Windows.
Une évolution possible serait de connecter cet environnement à un SIEM afin de centraliser les journaux des machines et d'étudier la détection d'activités suspectes au sein d'un domaine Active Directory.